جدول المحتويات
- مقدمة حول الأمن السيبراني والأدلة الجنائية في سوريا
- المشكلات التقنية الشائعة في بيئة الأعمال السورية
- حلول متقدمة تقدمها خدمات التحقيق الرقمي في دمشق
- التعامل مع حوادث تسريب البيانات والابتزاز الإلكتروني
- منهجية العمل والامتثال للأدلة الرقمية
- الربط بين التحقيق والاستجابة الاستباقية
- الأسئلة الشائعة حول التحقيق الرقمي
مقدمة حول الأمن السيبراني والأدلة الجنائية في سوريا
تشهد بيئة الأعمال في العاصمة السورية تحولاً رقمياً متسارعاً لمواكبة التطورات الإقليمية، ولكن هذا التطور ترافق مع زيادة ملحوظة في التهديدات الإلكترونية المعقدة. تتطلب معالجة هذه التحديات الاعتماد على خدمات التحقيق الرقمي في دمشق لكشف ملابسات الحوادث الأمنية وجمع الأدلة الرقمية الدقيقة. إن طبيعة الحوادث السيبرانية اليوم لم تعد تقتصر على هجمات بسيطة، بل تشمل برمجيات الفدية المتطورة، وحوادث التجسس الصناعي، والاحتيال المالي الإلكتروني الداخلي، مما يجعل التحليل الجنائي الرقمي ركيزة لا غنى عنها لكل مؤسسة تسعى لحماية استمراريتها ومكانتها.
تساعد خدمات التحقيق الرقمي في دمشق المؤسسات والشركات التجارية على فهم كيفية حدوث الاختراق، وتحديد الثغرات التي استغلها المهاجمون، وحصر الأضرار الناتجة بدقة متناهية. لا يقتصر دور التحقيق الجنائي على استرجاع ما تم فقده، بل يمتد إلى توثيق سلاسل الأدلة بصورة قانونية وتقنية معتمدة، وهو ما يسهم في ملاحقة الجناة وتقديم تقارير مدعمة بالبراهين الفنية أمام الجهات المختصة.
المشكلات التقنية الشائعة في بيئة الأعمال السورية
تواجه المنشآت والشركات في دمشق تحديات تقنية فريدة ناتجة عن التحديثات المتأخرة للأنظمة، واستخدام برمجيات غير مرخصة أحياناً، أو غياب سياسات الحماية الصارمة للمنافذ والشبكات. تتلخص أبرز هذه الإشكالات التقنية فيما يلي:
1. التهديدات الداخلية وتسريب البيانات السرية
غالباً ما تأتي أكبر المخاطر من داخل المؤسسة نفسها، سواء عن قصد عبر موظفين سابقين أو حاليين، أو عن غير قصد من خلال الوقوع في فخاخ الهندسة الاجتماعية. عند حدوث تسريب للمعلومات المالية أو قواعد بيانات العملاء، تصبح الاستعانة بفريق يقدم خدمات التحقيق الرقمي في دمشق أمراً ملحاً لتعقب الأثر الرقمي وسجلات الوصول وتحديد المتسبب الفعلي بدقة وبأدلة قاطعة لا تقبل الشك.
2. هجمات برمجيات الفدية وتشفير الخوادم
تعد برمجيات الفدية من أخطر الكوابيس التي تواجه الشركات، حيث يتم قفل السجلات والخوادم بالكامل وطلب مبالغ مالية لفك التشفير. إن التعامل الخاطئ مع هذه الحوادث قد يؤدي إلى فقدان دائم للأدلة الجنائية التي يمكن أن تساعد في فك التشفير أو كشف خوادم التحكم والسيطرة (C2) الخاصة بالمهاجمين. لذلك، فإن طلب خدمات التحقيق الرقمي في دمشق فور اكتشاف المشكلة يمنع تفاقم الأزمة ويحفظ النسخ الاحتياطية وسجلات الذاكرة المؤقتة من التلف.
3. تتبع الاحتيال المالي والبريد الإلكتروني التجاري المخترق (BEC)
تتعرض الشركات التي تتعامل مع موردين خارجيين لعمليات احتيال معقدة تعتمد على انتحال الهوية وتغيير أرقام الحسابات المصرفية عبر اختراق البريد الإلكتروني. توفر خدمات التحقيق الرقمي في دمشق تحليلاً دقيقاً لترويسات الرسائل (Email Headers) وفحص سجلات المصادقة السحابية لكشف مسار التحويلات والجهات المشبوهة التي تقف خلفها.
حلول متقدمة تقدمها خدمات التحقيق الرقمي في دمشق
لمواجهة هذه المشكلات المعقدة، تعتمد الفرق المتخصصة حلولاً منهجية متقدمة تعيد بناء تسلسل الحادثة الأمنية خطوة بخطوة. تتضمن حلول خدمات التحقيق الرقمي في دمشق ما يلي:
التحليل الجنائي للذاكرة المؤقتة (Memory Forensics)
تستخدم البرمجيات الخبيثة الحديثة تقنيات التخفي بدون ملفات (Fileless Malware) التي تنشط في الذاكرة العشوائية فقط دون ترك ملفات تنفيذية على القرص الصلب. من خلال أدوات متطورة، يستطيع المحققون استخراج صور الذاكرة الحية وفحصها لكشف خيوط العمليات الخبيثة وحقن الشيفرات التي تمت أثناء الهجوم.
تحليل الشبكات وسجلات الأحداث (Log & Network Forensics)
تمتلك المؤسسات كميات هائلة من السجلات غير المستغلة في جدران الحماية، والمحولات، وأنظمة التشغيل. تساعد خدمات التحقيق الرقمي في دمشق في تجميع وتدقيق هذه السجلات وربط الأحداث الزمنية (Timeline Analysis) لمعرفة التوقيت الدقيق لدخول المهاجم والمسار الذي سلكه داخل الشبكة الداخلية.
لضمان حماية منظومتك من التهديدات المتكررة، يفضل دائماً التعامل مع خبراء في هذا المجال من خلال الاعتماد على أفضل شركة أمن سيبراني تمتلك الكفاءات المتخصصة في الاستجابة للحوادث والتحليل الجنائي المتقدم.
التعامل مع حوادث تسريب البيانات والابتزاز الإلكتروني
يمثل الابتزاز الإلكتروني وسرقة الملكية الفكرية تحدياً كبيراً للمؤسسات الحيوية والقطاعات التجارية. تعتمد عملية إدارة هذه الأزمات على سرعة التدخل وحرفية جمع البراهين الرقمية. تساهم خدمات التحقيق الرقمي في دمشق في حماية المنشآت عبر الخطوات التالية:
- العزل الفوري دون إيقاف التشغيل الخاطئ: يتم عزل الأجهزة المصابة عن الشبكة لمنع انتشار العدوى وحفظ الذاكرة النشطة قبل إيقاف التشغيل العشوائي الذي قد يمحو الأدلة الحيوية.
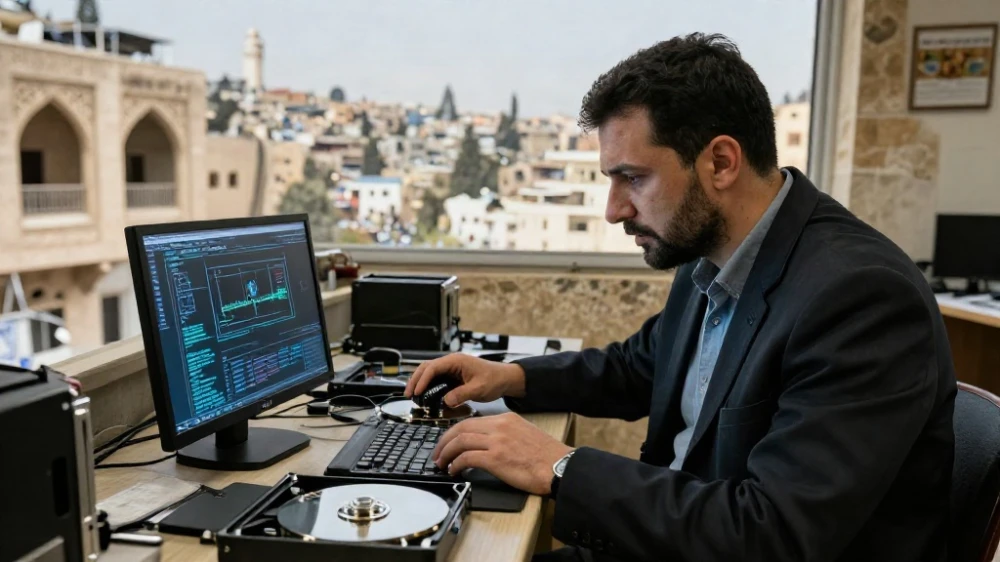
- أخذ الصور الجنائية المتطابقة (Bit-by-Bit Imaging): إنشاء نسخ جنائية مطابقة للأصل للأقراص الصلبة ووسائط التخزين مع حساب قيم التجزئة (Hash Values) لضمان عدم العبث بها أثناء الفحص.
- استرجاع الملفات المحذوفة والسجلات المشفرة: تطبيق تقنيات استعادة البيانات المتقدمة للوصول إلى الملفات التي حاول المهاجمون حذفها لإخفاء مساراتهم.
تلتزم الكوادر الفنية عند تقديم خدمات التحقيق الرقمي في دمشق بأعلى معايير الدقة العلمية والحيادية لضمان قبول التقارير الفنية في مختلف الإجراءات القضائية والتنظيمية.
منهجية العمل والامتثال للأدلة الرقمية
يقوم التحقيق الرقمي الفعال على الالتزام الصارم بالمعايير العالمية في التعامل مع الأدلة الرقمية لضمان سلامتها. تستند المنهجية التي تتبعها خدمات التحقيق الرقمي في دمشق إلى إطار عمل علمي يشمل:
- التعرف وتحديد المصادر (Identification): تحديد كافة الأجهزة والمخدمات والوسائط السحابية التي قد تحتوي على مؤشرات الاختراق (IOCs).
- الحفظ والحماية (Preservation): حفظ الأدلة في بيئات آمنة مع توثيق سلسلة الحيازة (Chain of Custody) بدقة بالغة.
- التحليل العميق (Analysis): استخراج وتفكيك البرمجيات الخبيثة وتحليل الشيفرات وفحص الملفات المؤقتة وسجلات النظام.
- التوثيق وإعداد التقارير (Reporting): تقديم تقرير فني شامل ومفصل يشرح آليات الهجوم، الثغرات المستغلة، والتوصيات الفنية اللازمة لسد المنافذ المفتوحة.
يمكن للمهتمين بالمعايير العالمية الاطلاع على مفاهيم علم الأدلة الجنائية الرقمية وتطوراته لمعرفة مدى دقة العمليات المتبعة في عزل وتحليل الحوادث الأمنية وفق الممارسات الدولية.
الربط بين التحقيق والاستجابة الاستباقية
إن الاستفادة القصوى من نتائج التحليل الجنائي تكمن في تحويل مخرجات التحقيق إلى تدابير وقائية قوية تمنع تكرار الهجمات في المستقبل. بعد اكتمال مهام خدمات التحقيق الرقمي في دمشق، يتعين على المؤسسات إعادة تقييم بنيتها التحتية وسد الثغرات المكتشفة بصورة جذرية.
يشمل ذلك إجراء اختبارات دورية للأنظمة والتطبيقات للتأكد من خلوها من أي نقاط ضعف مستحدثة، ويمكن تحقيق ذلك بفاعلية عبر الاستعانة بـ خدمات اختبار الاختراق الاحترافية التي تحاكي هجمات المخترقين وتحدد مواطن الضعف قبل أن يستغلها مجرمو الإنترنت.
تكامل الحلول الأمنية يبدأ من مرحلة التقييم الدوري، مروراً بالاستجابة للحوادث عبر خدمات التحقيق الرقمي في دمشق، وصولاً إلى بناء استراتيجية دفاعية متعددة الطبقات تتضمن تدريب الموظفين وتحديث السياسات وإدارة الهويات وصلاحيات الوصول بشكل صارم.
الأسئلة الشائعة
ما هي الخطوة الأولى التي يجب اتخاذها فور الاشتباه بحدوث اختراق إلكتروني؟
الخطوة الأساسية هي عزل الأجهزة أو الخوادم المشتبه بها عن الشبكة المحلية والإنترنت فوراً دون إيقاف تشغيلها أو إعادة تشغيلها، لأن إيقاف الجهاز يؤدي إلى مسح بيانات الذاكرة العشوائية (RAM) التي تحتوي على أدلة حيوية. بعد ذلك يجب التواصل فوراً مع الخبراء لطلب خدمات التحقيق الرقمي في دمشق للبدء في إجراءات المعاينة الجنائية السليمة.
كم من الوقت يستغرق التحقيق الرقمي في حادثة أمنية؟
تعتمد المدة الزمنية على حجم البنية التحتية المتأثرة، وكمية البيانات والأجهزة المطلوب فحصها، وطبيعة الهجوم وتعقيده. الحوادث البسيطة قد تستغرق من بضعة أيام إلى أسبوع، في حين أن الهجمات المعقدة المتقدمة (APTs) وتسريبات البيانات الكبرى قد تتطلب أسبوعين أو أكثر لإتمام التحليل الفني الشامل وإعداد التقارير التفصيلية.
هل تضمن خدمات التحقيق الرقمي في دمشق الحفاظ على سرية بيانات المؤسسة؟
نعم، تلتزم الجهات الاحترافية بأعلى معايير السرية والأمان، ويتم توقيع اتفاقيات عدم إفصاح صارمة (NDA) قبل البدء في أي إجراءات. تتم كافة عمليات الفحص والتحليل في بيئات معزولة ومحمية تضمن سلامة أسرار المؤسسة وبيانات عملائها بالكامل.