جدول المحتويات
- مقدمة: التحول الرقمي والأمن السيبراني في دمشق
- الخطوة الأولى: تقييم البنية التحتية الرقمية وتحديد الثغرات Security Assessment
- الخطوة الثانية: بناء استراتيجية أمنية متكاملة وحماية البيانات الحساسة
- الخطوة الثالثة: تطبيق أحدث خدمات الأمن السيبراني في دمشق لدعم التحول الرقمي
- الخطوة الرابعة: تدريب العنصر البشري ونشر الثقافة الأمنية في المؤسسة
- الخطوة الخامسة: المراقبة المستمرة والمتابعة الدورية والاستجابة للحوادث
- لماذا تُعد TaraCyber الشريك الأفضل لتأمين تحولك الرقمي في دمشق؟
- الأسئلة الشائعة حول خدمات الأمن السيبراني والتحول الرقمي
مقدمة: التحول الرقمي والأمن السيبراني في دمشق
يشهد قطاع الأعمال اليوم قفزة نوعية نحو الرقمنة الشاملة، حيث أصبحت المؤسسات في العاصمة السورية تعتمد كلياً على الأنظمة السحابية وبرامج إدارة الموارد (ERP) وقواعد البيانات المترابطة لتسريع عملياتها التجارية وزيادة الإنتاجية. ومع ذلك، فإن التحول الرقمي بدون استراتيجية أمان محكمة يُشبه بناء منشأة زجاجية في وسط عاصفة. إن طلب خدمات الأمن السيبراني في دمشق لم يعد رفاهية تقنية أو خياراً إضافياً، بل أصبح ركيزة أساسية وحيوية لحماية الاستثمارات وضمان استمرارية الأعمال في عام 2026.
عندما تقرر أي شركة نقل عملياتها من المستندات الورقية والأنظمة التقليدية إلى البيئة الرقمية، تفتح أطرافاً متعددة للمخاطر السيبرانية؛ مثل هجمات الفدية (Ransomware)، والتصيد الاحتيالي، وسرقة البيانات الماليّة أو بيانات العملاء. إن تطبيق التحول الرقمي الناجح يتطلب اتباع خطة منهجية وعملية تعتمد على تقنيات حماية متقدمة واستشارات متخصصة، لضمان نمو مدروس وآمن للشركة دون التضحية بسلامة معلوماتها.
الخطوة الأولى: تقييم البنية التحتية الرقمية وتحديد الثغرات Security Assessment
تبدأ أولى خطوات التحول الرقمي الآمن بإجراء تحليل شامل وعميق لكل أصول المؤسسة الرقمية. لا يمكن حماية ما لا يمكن رؤيته أو حصرها، لذلك يجب على الإدارة التقنية تقييم كافة الخوادم، الشبكات الداخلية والخارجية، والتطبيقات المستخدمة داخل الشركة. من الضروري عند البحث عن خدمات الأمن السيبراني في دمشق الاستعانة بخبراء متخصصين لإجراء فحص شامل للثغرات قبل البدء بنقل البيانات المباشرة.
أمثلة عملية لتقييم الثغرات:
- فحص البرمجيات القديمة: اكتشاف الأنظمة غير المحدثة أو تلك التي انتهى دعمها الفني وتشكل مدخلاً للمخترقين.
- تقييم منافذ الشبكة (Port Scanning): التأكد من إغلاق المنافذ غير المستخدمة وتأمين الاتصالات المشفرة عبر البروتوكولات الحديثة.
- اختبار الاختراق المتقدم: ممارسة هجمات محاكاة واقعية لاكتشاف الثغرات البرمجية في المواقع والتطبيقات الداخلية قبل استغلالها من المهاجمين. يمكنك الاطلاع على خدمات اختبار الاختراق المتقدمة التي توفرها الشركات المتخصصة لضمان بيئة عمل محمية تماماً.
تساعد هذه الخطوة الأولية الإدارة في كتابة تقرير مفصل بجميع النقاط الضعيفة، وتوزيع الأولويات بناءً على حجم الخطر المتوقع، مما يجعل خطة الاعتماد على خدمات الأمن السيبراني في دمشق موجهة بدقة ونفع مباشر، بدلاً من استهلاك الميزانيات في حلول عشوائية.
الخطوة الثانية: بناء استراتيجية أمنية متكاملة وحماية البيانات الحساسة
بعد تحديد النقاط الضعيفة، تذهب الشركة نحو المرحلة الثانية وهي وضع سياسات وأطر أمنية واضحة (Cybersecurity Policy). التحول الرقمي يعني تحرك البيانات بسلاسة بين الإدارات المختلفة والموظفين، وأحياناً عبر العمل عن بُعد. بالتالي، تبرز الحاجة لمفهوم “عدم الثقة المطلقة” (Zero Trust Architecture)، حيث يتوجب التحقق من أي هوية أو جهاز يقترب من قواعد البيانات.
تستند الاستراتيجيات الأمنية الناجحة إلى تطبيق المعايير والمقاييس الدولية المعترف بها، مثل معيار ISO/IEC 27001 لإدارة أمن المعلومات، والذي يضمن للشركات وضع إجراءات صارمة للتعامل مع المخاطر، والتحكم في صلاحيات الوصول، وتشفير البيانات أثناء تخزينها أو نقلها عبر الشبكة.
خطوات تنفيذ الاستراتيجية الأمنية:
- تطبيق التشفير الشامل (Encryption): تشفير البيانات الحساسة مثل السجلات المالية ومعلومات الزبائن باستخدام خوارزميات متطورة مثل AES-256.
- تفعيل إدارة الهوية والوصول (IAM): تحديد الصلاحيات بناءً على الدور المباشر للموظف، مع منع منح صلاحيات المسؤول (Admin) إلا للشخصيات المخولة فقط.
- استخدام التحقق المتعدد العوامل (MFA): إجبار كافة الموظفين على استخدام كلمة سر بالإضافة إلى رمز تأكيد عبر تطبيق خاص أو هاتف لضمان عدم اختراق الحسابات.
إن بناء هذه الاستراتيجية وتفعيل السياسات الحازمة يرفع مستوى الحماية المؤسسية، ويجعل دمج خدمات الأمن السيبراني في دمشق ضمن خطة التحول الرقمي أمراً منظماً ومثمراً على المدى الطويل.
الخطوة الثالثة: تطبيق أحدث خدمات الأمن السيبراني في دمشق لدعم التحول الرقمي
عندما تصبح الرؤية والأهداف واضحة، يأتي دور تنشيط الحلول الأمنية التقنية التي تناسب حجم المؤسسة ونشاطها التجاري. تتطلب الشركات السورية التي تسعى للمنافسة في عام 2026 حزم حماية متكاملة تغطي كافة الأجهزة الطرفية، الخوادم السحابية، والشبكات الداخلية.
إن اختيار الحلول التكنولوجية المناسبة يسهم بشكل مباشر في نجاح المؤسسات عند الانتقال للخدمات الرقمية، حيث تضمن أفضل خدمات الأمن السيبراني التصدّي التلقائي للتهديدات المتطورة ومنع تسرب البيانات المحمية.
أهم الأنظمة الأمنية التي يجب الاستثمار فيها:
- جدران الحماية الجيل الجديد (NGFW): لمراقبة وتصفية البيانات الداخلة والخارجية من وإلى شبكة الشركة بدقة عالية.
- أنظمة الاستجابة للأجهزة الطرفية (EDR): حماية حواسيب الموظفين والأجهزة المحمولة والهواتف الذكية الموصولة بالشبكة من البرمجيات الخبيثة.
- مراكز العمليات الأمنية (SOC): الاعتماد على التجميع الآلي للسجلات (SIEM) لمراقبة التهديدات الرقمية وتحليل السلوك الشاذ على مدار الساعة.
تسهم هذه الحلول المتكاملة، المتوفرة من خلال خدمات الأمن السيبراني في دمشق، في حماية البنية التحتية من الانقطاعات المفاجئة أو الهجمات الموجهة التي قد تسبب خسائر مالية وتؤثر سلباً على سمعة العلامة التجارية.
الخطوة الرابعة: تدريب العنصر البشري ونشر الثقافة الأمنية في المؤسسة
أثبتت الدراسات والأبحاث الرقمية أن العنصر البشري يعتبر الحلقة الأضعف في سلسلة الأمان الرقمي لأي شركة. مهما أنفقت المؤسسة على أفضل الحلول والبرامج التكنولوجية، يمكن لرسالة بريد إلكتروني احتيالية واحدة (Phishing Email) أن تفتح الأبواب الخلفية للمخترقين وتدمر الأنظمة الداخلية بالكامل.
لذلك، تولي الشركات المتقدمة عند تنفيذ التحول الرقمي أهمية قصوى لرفع الوعي الأمني لكافة الكوادر، بدءاً من موظفي الاستقبال وحتى الإدارة العليا. وتتكامل العملية التدريبية بشكل وثيق مع ما تقدمه خدمات الأمن السيبراني في دمشق لتوفير حماية شاملة 360 درجة.
مكونات برنامج التوعية والأمان الرقمي:
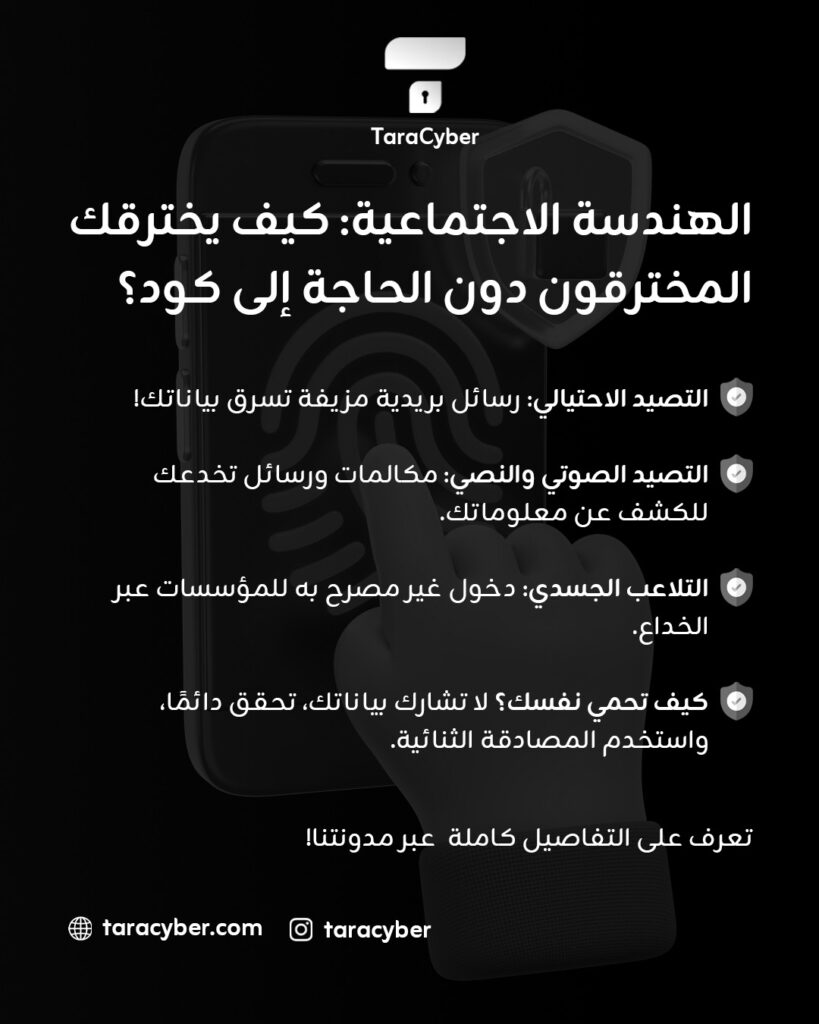
- ورش عمل دورية: تعريف الموظفين بأساليب الهندسة الاجتماعية (Social Engineering) وكيفية التمييز بين الرسائل الرسمية والرسائل المزيفة.
- اختبارات محاكاة التصيد (Phishing Simulations): إرسال رسائل اختبارية غير ضارة للموظفين لقياس مدى استجابتهم وتحديد الأشخاص الذين يحتاجون إلى تدريب إضافي.
- سياسة التعامل مع الوسائط الخارجية: وضع قواعد حازمة تمنع استخدام الفلاشات (USB) الشخصية أو الاتصال بشبكات Wi-Fi عامة وغير مشفرة أثناء العمل.
عندما يتحول كل موظف داخل المؤسسة إلى خط دفاع أول، تزداد كفاءة الاستثمار في خدمات الأمن السيبراني في دمشق وتتحقق البيئة الآمنة المستهدفة من التحول الرقمي.
الخطوة الخامسة: المراقبة المستمرة والمتابعة الدورية والاستجابة للحوادث
التحول الرقمي ليس مشروعاً تنتهي منه الشركة بمجرد تركيبة الأنظمة، بل هو عملية مستمرة تتطلب المتابعة والتحديث الدائم. تتغير أساليب التهديدات السيبرانية وتتطور الأدوات المستخدمة من قبل المهاجمين بسرعة فائقة في عام 2026، مما يوجب على الشركات الاعتماد على خطط طوارئ واستجابة سريعة (Incident Response Plan).
إن استمرارية نجاح الأعمال تعتمد على القدرة على التعافي السريع في حال وقوع أي طارئ تقني أو هجوم إلكتروني. تضمن المتابعة المستمرة عبر خدمات الأمن السيبراني في دمشق التدخل الفوري لعزل الأجهزة المتضررة واستعادة البيانات دون توقف النشاط التجاري لعدة أيام.
عناصر المتابعة والتحسين المستمر:
- النسخ الاحتياطي المنتظم (Automated Backups): الاحتفاظ بنسخ احتياطية يومية من قواعد البيانات وتخزينها في أماكن آمنة ومشفرة بعيداً عن الشبكة الرئيسية (Off-site & Cloud Backups).
- التقييم الدوري والمراجعة (Security Audits): إجراء مراجعات أمنية كل 6 أشهر للتحقق من مدى التزام الأقسام بالسياسات الموضوعة وإغلاق أية ثغرات ظهرت حديثاً.
- مواكبة التحديثات والتصحيحات الأمنية (Patch Management): تثبيت التحديثات الدورية للبرامج وأنظمة التشغيل فور صدورها للوقاية من الثغرات المكتشفة عالمياً.
إن تبني منهجية التحسين المستمر يتيح الاستفادة الكلية من خدمات الأمن السيبراني في دمشق، ويمنح الشركة المرونة الكافية للتوسع الرقمي ودخول أسواق جديدة بثقة وأمان.
لماذا تُعد TaraCyber الشريك الأفضل لتأمين تحولك الرقمي في دمشق؟
في سوق متسارع ومتطلب، تحتاج الشركات والمؤسسات السورية إلى شريك أمني يمتلك الفهم العميق للبيئة المحلية، إلى جانب الخبرات والشهادات العالمية المتقدمة. هنا يأتي دور TaraCyber لتقود مؤسستك برؤية واضحة ونظر مدروس في كل خطوة من خطوات التحول الرقمي.
نحن نوفر منظومة شاملة من خدمات الأمن السيبراني في دمشق المصممة خصيصاً لتناسب متطلبات مختلف القطاعات؛ مثل البنوك، شركات التأمين، الموردين، والمؤسسات الخدمية والتجارية. تشتمل خدماتنا على اختبارات الاختراق المتقدمة، الاستشارات الأمنية المتخصصة، الاستجابة للحوادث السيبرانية، وتأمين البنى التحتية السحابية.
يمتاز فريقنا بدمج التقنيات الحديثة مع التحليل المباشر لتوفير بيئة عمل آمنة مستدامة. إن تعاونك مع TaraCyber يضمن لك تطبيق أفضل المعايير دون تعقيد العمليات التشغيلية، مما يجعلنا الخيار الأول لكل مؤسسة تبحث عن الجودة والموثوقية ضمن خدمات الأمن السيبراني في دمشق.
الأسئلة الشائعة حول خدمات الأمن السيبراني والتحول الرقمي
كيف يساعد الأمن السيبراني في تسريع عملية التحول الرقمي بالشركات؟
يساعد الأمن السيبراني في توفير بيئة رقمية آمنة وموثوقة تسمح للإدارة والموظفين والعملاء بالتفاعل مع المنصات والأنظمة الجديدة بثقة كاملة. الاستثمار في خدمات الأمن السيبراني في دمشق يمنع الخسائر المالية الناجمة عن توقف الأعمال أو سرقة البيانات، مما يضمن سير عملية التحول دون عراقيل أو مخاطر غير محسوبة.
ما هي أهم المخاطر التي تواجه الشركات في دمشق أثناء التحول الرقمي؟
تتمثل أبرز المخاطر في هجمات برمجيات الفدية (Ransomware)، والتصيد الاحتيالي الذي يستهدف الموظفين، وسرقة بيانات العملاء بسبب وجود ثغرات في الأنظمة أو عدم التحديث الدوري للبرمجيات. تساعد خدمات الأمن السيبراني في دمشق على وضع الاستراتيجيات والحلول الوقائية للتصدي لهذه المخاطر بفعالية.
كم تستغرق مرحلة تقييم الحماية وتأمين الشبكات للمؤسسات؟
تختلف المدة الزمنية بحسب حجم المؤسسة، وعدد الأجهزة، ومدى تعقيد البنية التحتية الحالية. عادة ما تستغرق مرحلة التقييم الأولي واختبار الاختراق من أسبوع إلى 3 أسابيع، تليها مرحلة التوصيات والتطبيق التدريجي للحلول الأمنية لضمان عدم تأثر سير العمل اليومي.