- التحول الرقمي وتصاعد التهديدات في بيئة الأعمال بدمشق
- مفهوم التحقيق الجنائي الرقمي وأهميته الاستراتيجية
- لماذا تحتاج الشركات إلى خدمات التحقيق الرقمي في دمشق اليوم؟
- مقارنة بين الحلول الاستباقية والعلاجية للأمن السيبراني
- مراحل تنفيذ خدمات التحقيق الرقمي في دمشق لدى TaraCyber
- تأثير الاستجابة الرقمية على استمرارية الأعمال ونمو الاستثمار
- اتجاهات التكنولوجيا الحديثة في التحقيق الرقمي لعام 2026
- الأسئلة الشائعة حول خدمات التحقيق الرقمي
- تساعد الاستجابة السريعة والتحقيق الرقمي الدقيق في حماية الأصول المالية والسمعة التجارية للشركات ضد الهجمات المتطورة.
- تضمن السلسلة الزمانية للحضانة (Chain of Custody) توثيق الأدلة الرقمية بأسلوب علمي وقانوني يدعم اتخاذ القرارات وحفظ الحقوق.
- يرتبط الاستثمار في التهديدات السيبرانية مباشرة بمعدلات نمو الأعمال المرتفعة وبناء ثقة العملاء والشركاء في السوق.
التحول الرقمي وتصاعد التهديدات في بيئة الأعمال بدمشق
يشهد قطاع الأعمال في سوريا طفرة تقنية متسارعة، حيث تتجه المؤسسات المالية، وشركات التجارة الإلكترونية، والمؤسسات الخدمية نحو أتمتة عملياتها واعتماد البنيات التحتية السحابية والأنظمة الرقمية المتقدمة. ومع هذا النمو المتزايد، أصبحت الحوادث السيبرانية واختراقات البيانات تهديداً مباشراً لاستمرارية التشغيل والنمو التجاري. في هذا السياق، تبرز خدمات التحقيق الرقمي في دمشق كعنصر حاسم لحماية المنظومات المؤسسية، واكتشاف ثغرات الاختراق، وصيانة الأصول الرقمية ضد التهديدات المتقدمة (APTs) والبرمجيات الخبيثة.
إن الاعتماد على التكنولوجيا الحديثة لا يعني فقط تطوير التطبيقات وتحسين تجربة العميل، بل يتطلب بناء منظومة دفاعية متكاملة قادرة على التفاعل السريع عند وقوع أي خرق أمني. عندما تتعرض شركة ما لهجوم سبراني أو تسريب للبيانات حساس، فإن معرفة “كيف” و”متى” و”من” نفّذ هذا الاختراق يصبح هو الفارق الأساسي بين التعافي السريع أو الخسارة المادية والسمعة المتدهورة. من هنا تنبع أهمية الاستعانة ببيوت الخبرة المتخصصة للوصول إلى تفاصيل الحادثة بدقة متناهية.
مفهوم التحقيق الجنائي الرقمي وأهميته الاستراتيجية
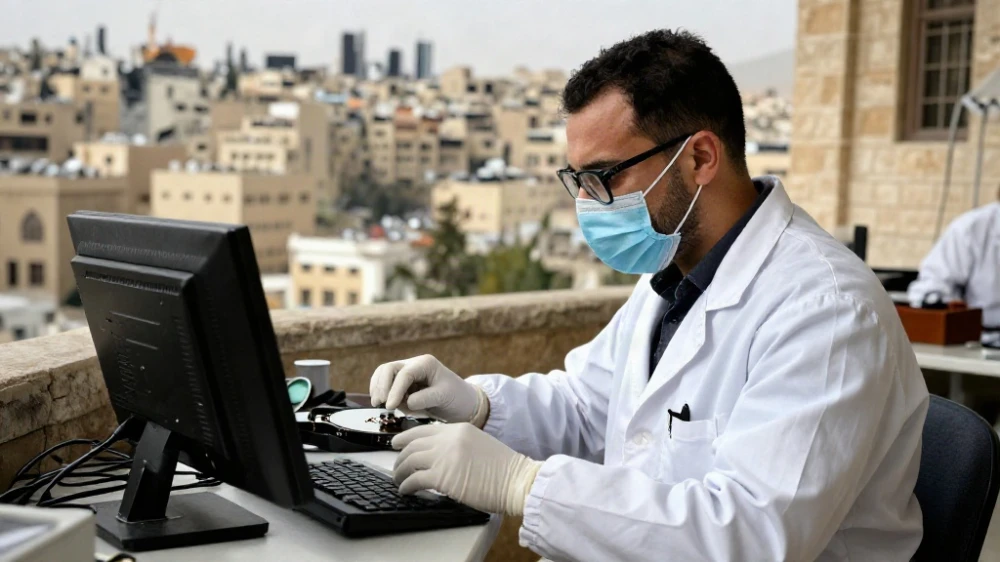
يُقصد بالتحقيق الجنائي الرقمي (Digital Forensics & Incident Response – DFIR) عملية جمع الأصول والأدلة الرقمية وتحديدها وتحليلها وتوثيقها بأسلوب علمي منهجي لتفسير الأحداث السيبرانية. تتعدى هذه العملية مجرد مسح الفيروسات أو استعادة الملفات؛ بل تتضمن تحليل ذاكرة النظام (RAM Forensics)، وفحص السجلات التشغيلية (Log Analysis)، والهندسة العكسية للبرمجيات الخبيثة (Malware Reverse Engineering) لمعرفة أسلوب الهجوم وتحديد الأضرار الناتجة عنه.
تعتمد الشركات الكبرى في دمشق على التحقيق الرقمي ليس فقط للتعامل مع الهجمات الخارجية، بل أيضاً للتعامل مع التهديدات الداخلية مثل تسريب البيانات من قبل موظفين سابقين أو سوء استخدام الصلاحيات. تتكامل هذه العمليات بشكل وثيق مع إجراءات الوقاية والاستجابة المقترحة في خدمات اختبار الاختراق وتقييم الهشاشة، حيث يكمل الاستكشاف الاستباقي التحليل العلاجي الحازم لتأمين كافة ثغرات النظام.
لماذا تحتاج الشركات إلى خدمات التحقيق الرقمي في دمشق اليوم؟
مع اتساع نطاق الجريمة الإلكترونية واستهدافها للقطاعات الاقتصادية الحيوية، لم يعد الخرق الأمني مجرد إزعاج تقني، بل بات يمثل أزمة استراتيجية تشغيلية. تحتاج المؤسسات إلى الاستعانة بمتخصصين في خدمات التحقيق الرقمي في دمشق للأسباب التالية:
- تحديد النطاق الحقيقي للاختراق: التعرّف الدقيق على الأنظمة المتأثرة وسد الثغرات قبل اتساع نطاق الضرر أو فقدان أجزاء إضافية من قاعدة البيانات.
- الحفاظ على السلسلة الزمانية للحضانة (Chain of Custody): ضمان جمع الأدلة الرقمية وحفظها بطريقة مشروعة وموثوقة تمنع التلاعب بها، مما يتيح تقديمها للجهات المختصة أو مجلس الإدارة بثبات تام.
- الحد من الخسائر المالية وتكاليف التوقف: تسهم الاستجابة الفعالة والسريعة في تقليل فترات انقطاع الخدمة (Downtime)، مما يعود بالنفع على إنتاجية الشركة وعوائدها المادية.
- حماية الملكية الفكرية والبيانات الحساسة: منع كشف الأسرار التجارية ورؤوس الأموال المعلوماتية التي تشكل الميزة التنافسية الرئيسية للمؤسسة.
فعلى سبيل المثال، عند تعرض مؤسسة مالية محليّة لهجوم بفدية (Ransomware)، فإن خدمات التحقيق الرقمي في دمشق تتدخل فوراً لتحديد مصدر دخول البرمجية الخبيثة، وتعقب حركة المخترق داخل الشبكة (Lateral Movement)، وإيقاف تسريب البيانات الحساسة دون الحاجة لدفع مبالغ طائلة للمبتزين.
مقارنة بين الحلول الاستباقية والعلاجية للأمن السيبراني
يوضح الجدول التالي الفروق الجوهرية بين الأساليب المختلفة لتعزيز الأمن الرقمي، وكيف يكمل التحقيق الرقمي باقي الخدمات الأمنية لحماية المؤسسات:
| نوع الخدمة | الهدف الرئيسي | توقيت التنفيذ | المخرجات والأثر التجاري |
|---|---|---|---|
| اختبار الاختراق (Penetration Testing) | كشف الثغرات الأمنية واختبار الدفاعات قبل استغلالها. | دوري / استباقي | تقرير ثغرات مفصل، رفع جاهزية الدفاعات، حماية الاستثمارات المستقبليّة. |
| التحقيق الجنائي الرقمي (Digital Forensics) | تحليل الأدلة واكتشاف سيناريو الهجوم الفعلي بعد الخرق. | علاجي / فور وقوع حادثة | تحديد الجناة، إغلاق الثغرات، إثبات الأدلة، الحد من التداعيات المالية. |
| الاستجابة للحوادث (Incident Response) | احتواء التهديد الفوري واستعادة التشغيل الأمني المستقر. | أثناء وقوع الهجوم | تقليل وقت التوقف (Downtime)، استمرارية تقديم الخدمات للعملاء. |
مراحل تنفيذ خدمات التحقيق الرقمي في دمشق لدى TaraCyber
تتبع التكتاكات البرمجية والهندسية لدى TaraCyber منهجية علمية صارمة متوافقة مع المعايير الدولية لجمع الأدلة الرقمية (ISO/IEC 27037). لضمان حصول العملاء على أعلى مستويات الموثوقية والدقة، تتميز المنهجية بالأقسام والمراحل التالية:
1. التحريز والتأمين الفوري (Identification & Preservation)
عند وقوع أي حادث سيبراني، تتمثل الخطوة الأولى في عزّل الأنظمة المتضررة فوراً لمنع امتداد التهديد، وأخذ صور جنائية مطابقة (Bit-stream Image) للأجهزة والسيرفرات ووسائط التخزين. يتم حظر كتابة أي بيانات جديدة على الأجهزة المتأثرة لضمان عدم تلف الأدلة المخزنة في الذاكرة المؤقتة أو المساحات غير المخصصة.
2. التوثيق وسلسلة الحضانة (Chain of Custody)
يتم تسجيل كل خطوة من خطوات التعامل مع الأدلة بأسلوب موثق يوضح من قام بالجمع، ومتى تم ذلك، والأدوات المستخدمة. تضمن هذه الممارسة عدم التشكيك في نزاهة الأدلة أو احتمال تعديلها خلال عمليات الفحص التحليلي.
3. التحليل العميق للأدلة (Forensic Analysis)
يقوم خبراء الأمن بتطبيق أساليب تحليل الذاكرة (Memory Analysis)، واستخراج سجلات الأحداث (Log Files)، وفحص حركة المرور عبر الشبكة (Network Traffic Analysis). تسهم هذه العمليات المتقدمة في كشف الأساليب التي استخدمها المهاجم للوصول إلى الشبكة وزيادة صلاحياته (Privilege Escalation).
4. إعداد التقرير التكتيكي والاستراتيجي (Reporting & Remediation)
في ختام العمل، تقدم TaraCyber تقريراً شاملاً ينقسم إلى شقين: تقرير تنفيذي موجه للإدارة العليا يشرح الأثر المالي والتشغيلي بصياغة واضحة، وتقرير فني تفصيلي لفريق IT يتضمن المؤشرات الفنية للخرق (IOCs) وتوصيات لسد الفجوات ومنع تكرار الحادث مستقبلاً.
تتيح لك اعتماد خدمات التحقيق الرقمي في دمشق بواسطة فرق مدربة التحول من موقف الدفاع الضعيف إلى موقع السيطرة واتخاذ القرارات المبنية على الحقائق التقنية المؤكدة.
تأثير الاستجابة الرقمية على استمرارية الأعمال ونمو الاستثمار
في عصر الاقتصاد الرقمي لعام 2026، أصبحت السمعة الرقمية للشركات وثيقة الصلة بمعدلات النمو والقيمة السوقية. إن التعرض لاختراق أمني لا يؤثر فقط على البنية التحتية، بل قد يؤدي إلى فقدان ثقة العملاء والشركاء تجارياً. تقدم الاستجابة المنهجية للحوادث الأمنية مميزات تنافسية مباشرة ترفع من قيمة المنظمة:
- بناء الثقة مع الشركاء والمستثمرين: إظهار القدرة على إدارة الأزمات السيبرانية بحرفية يعزز من ثقة كبار المستثمرين والعملاء في استقرار الشركة.
- حماية التدفقات النقدية: من خلال الحد من تكاليف توقف الأعمال وتفادي الغرامات وتجنب الخسائر الناتجة عن سرقة الحسابات أو الابتزاز.
- تعزيز مرونة البنية التحتية: الاستفادة من مخرجات التحقيق لتطوير دفاعات المؤسسة وتفادي الاستهداف المماثل في المستقبل.
لهذا السبب، حرصت TaraCyber على أن تكون أفضل شركة أمن سيبراني توفر حلولاً استراتيجية متكاملة تدمج بين التحقيق التحليلي، الحماية الاستباقية، وخدمات الاستشارة المستمرة لدعم نمو الأعمال وسلاسة تشغيلها.
اتجاهات التكنولوجيا الحديثة في التحقيق الرقمي لعام 2026
تتطور أدوات التحقيق الرقمي بشكل سريع لمواكبة التعقيد المتزايد في الهجمات السيبرانية. لم تعد الطرق التقليدية كافية لمجاراة المهاجمين الذين يستعينون بتقنيات الذكاء الاصطناعي والهندسة الاجتماعية المعقدة. تتضمن أبرز الاتجاهات الحديثة المستعملة حالياً ما يلي:
أولاً: التحقيق الجنائي القائم على الذكاء الاصطناعي (AI-Driven Forensics)
تُستخدم خوارزميات التعلم الآلي لفرز الأجهزة وسجلات الأحداث الضخمة (Big Data Logs) خلال ثوانٍ معدودة. يساعد ذلك الخبراء على تحديد الأنشطة المشبوهة والأنماط الشاذة بمهارة وسرعة تفوق الأساليب اليدوية التقليدية.
ثانياً: التحقيق في البيئات السحابية (Cloud Forensics)
مع انتقال غالبية المؤسسات في دمشق إلى استخدام الخوادم السحابية (Cloud Architecture)، تطورت أدوات خاصة لتتبع الأدلة الرقمية عبر الحاويات (Containers)، البيئات الافتراضية، وواجهات البرمجة (APIs) لضمان التغطية الشاملة لجميع منصات العمل.
ثالثاً: التحري المستمر والصيد المتقدم للتهديدات (Threat Hunting)
تتيح تقنيات الاستجابة الحديثة الدمج بين التحقيق الرقمي الجنائي والصيد النشط للتهديدات المتخفية داخل الشبكة، حيث يتم البحث عن مؤشرات الاختراق حتى قبل ظهور أعراض واضحة للهجوم.
تساهم هذه التطورات التقنية في تمكين المؤسسات التي تعتمد على خدمات التحقيق الرقمي في دمشق من تقليل الوقت اللازم لاكتشاف الخرق واحتوائه (Mean Time to Detect & Contain) من أسابيع إلى ساعات معدودة.
الأسئلة الشائعة حول خدمات التحقيق الرقمي
ما الفرق بين التحقيق الرقمي واختبار الاختراق؟
اختبار الاختراق هو إجراء استباقي ووقائي يهدف إلى اكتشاف الثغرات وتجربة محاكاة الهجوم قبل حدوثه لإغلاق المنافذ. أما التحقيق الرقمي فهو إجراء علاجي وتحليلي يتم بعد أو أثناء وقوع الحادثة الأمنية لتحديد كيفية حدوث الاختراق، وتحديد حجم الأضرار، وجمع الأدلة الرقمية الموثوقة.
هل البيانات والأدلة التي يتم استخراجها محمية ومقبولة رسمياً؟
نعم، تضمن TaraCyber استخدام معايير ضبط وضمان صحة الأدلة (Chain of Custody) واستخراج النسخ الجنائية غير القابلة للتعديل. يتم التعامل مع كافة بيانات المؤسسة وسجلاتها وفق اتفاقيات عدم إفصاح صارمة (NDA) لضمان الخصوصية التامة وسرية المعلومات.
كيف تساعد خدمات التحقيق الرقمي في دمشق من TaraCyber في حماية الأصول المالية؟
من خلال التدخل السريع لعزل الأنظمة المتضررة وإيقاف التحويلات المالية المشبوهة أو منع تسريب البيانات الحساسة، بالإضافة إلى تحديد الثغرات وتطبيق حلول جذرية تمنع وقوع خسائر مادية تكرارية أو التعرض لغرامات وفقدان ثقة المستثمرين.